
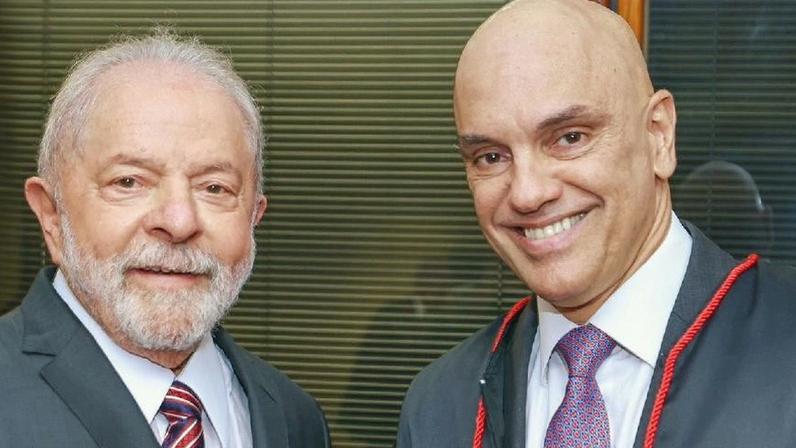
Uma fraude no sistema do CNJ (Conselho Nacional de Justiça) visou expedir mandados de prisão contra o presidente Luiz Inácio Lula da Silva e o ministro do STF Alexandre de Moraes. Segundo o CNJ, os mandados não chegaram a ser expedidos.
A apuração aponta que houve substituição indevida de dados vinculados a mandados por dados de autoridades brasileiras. O CNJ informou ainda que houve uso de credenciais de acesso comprometidas, possivelmente vazadas após roubo de credenciais. Não houve invasão ou violação dos sistemas do CNJ, segundo a instituição.
O episódio ocorre em meio a um histórico de ataques ao CNJ envolvendo invasões de sistemas e emissão de documentos falsos. Em 2023, o STF condenou Carla Zambelli e um hacker por invasão ao CNJ em 2023, que resultou na emissão de um mandado de prisão falso contra Moraes.
Segundo apuração, haveria uma relação entre o líder do crime cibernético identificado pela polícia e o uso de portas de acesso indevidas. Em depoimentos, o hacker afirmou ter recebido dinheiro de uma ex-deputada para a invasão, que a defesa da mulher questiona, negando as acusações e afirmando perseguição.
A polícia investiga a cadeia de envolvidos, incluindo possíveis mensagens entre os suspeitos e registros de acesso a sistemas do CNJ. Não há confirmação de participação direta de autoridades, nem indicação de que as credenciais tenham sido utilizadas além do ambiente do CNJ.
Até o momento, o CNJ confirmou apenas que não houve expedição de mandados, e que o incidente não comprometeu a integridade dos seus sistemas. As autoridades seguem reunindo provas para esclarecer a autoria e a motivação da fraude.
Entre na conversa da comunidade