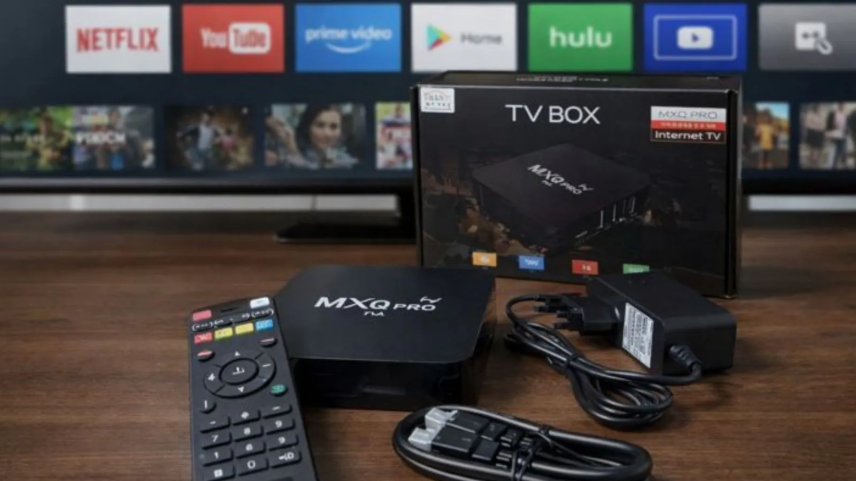
O Google desarticulou uma rede que controlava mais de 1,3 milhão de aparelhos infectados, principalmente TV boxes, usadas para transformar televisores comuns em smart TVs. O Brasil foi o segundo país mais afetado pelo esquema, que utilizava um programa malicioso instalado ainda na fábrica para explorar a conexão de internet dos consumidores sem autorização. A operação foi divulgada pelo próprio Google na segunda-feira (2).
Segundo levantamento da empresa de cibersegurança TrendAI, 150.080 aparelhos infectados foram identificados no Brasil, atrás apenas da Malásia, com cerca de 300 mil. A pesquisa, realizada entre junho e outubro deste ano, encontrou aproximadamente 1,47 milhão de dispositivos comprometidos, distribuídos por 206 modelos em mais de 170 países.
+Gemini, IA do Google, invadiu sistemas de três empresas em teste
O Google atribuiu o problema à fabricante chinesa Videostrong Technology, que produz equipamentos Android para diferentes marcas. Segundo a investigação, a empresa colocava o programa malicioso aos aparelhos. Assim, os consumidores podiam comprar um dispositivo já infectado, sem perceber qualquer problema durante o uso.
Como os criminosos ganhavam dinheiro com os aparelhos
Quando o consumidor ligava a TV box e a conectava à internet, os responsáveis pelo esquema conseguiam controlá-la à distância e instalar outros programas, sem que o proprietário percebesse.
+Google investirá ao menos € 13 bilhões em IA na Finlândia
De acordo com o Google, a Videostrong vendia o acesso aos aparelhos infectados para outros operadores, que podiam instalar seus próprios programas maliciosos e explorar a conexão de internet das vítimas. O equipamento continuava funcionando normalmente, enquanto executava tarefas em segundo plano para gerar dinheiro aos envolvidos.
Uma das principais formas de exploração era a venda de acesso à internet das vítimas por meio de serviços conhecidos como proxies residenciais. Na prática, clientes desses serviços pagavam para navegar utilizando a conexão de outra pessoa. Assim, uma atividade realizada por um terceiro parecia ter partido da residência do dono da TV box, o que podia ajudar criminosos a esconder a origem de acessos suspeitos e contornar sistemas de segurança.
+Justiça dos EUA rejeita venda da plataforma de anúncios do Google
Os aparelhos também eram utilizados para simular visualizações e cliques em anúncios, utilizado para ganhar dinheiro através de publicidade. Além disso, o programa tinha recursos para capturar imagens da tela, coletar informações e instalar outros aplicativos. Tudo isso podia acontecer enquanto o consumidor assistia normalmente à televisão.
Para interromper o esquema, o Google e seus parceiros desestruturaram servidores utilizados para controlar os equipamentos. A empresa também rompeu relações com a Videostrong e a proibiu de produzir dispositivos Android certificados pelo Google. A operação, porém, não removeu automaticamente o vírus dos aparelhos já vendidos, que podem continuar comprometidos.
+Google condiciona acesso ao buscador à liberação de IA nas escolas
Anatel envia alerta
A Agência Nacional de Telecomunicações (Anatel) iniciou, na terça-feira (3), uma campanha de conscientização sobre os riscos das TV boxes piratas. A iniciativa faz parte do movimento #FiqueEsperto, realizado em parceria com outras entidades, e inclui o envio de alertas por SMS e e-mail aos consumidores, distribuídos pelas operadoras de telefonia móvel.
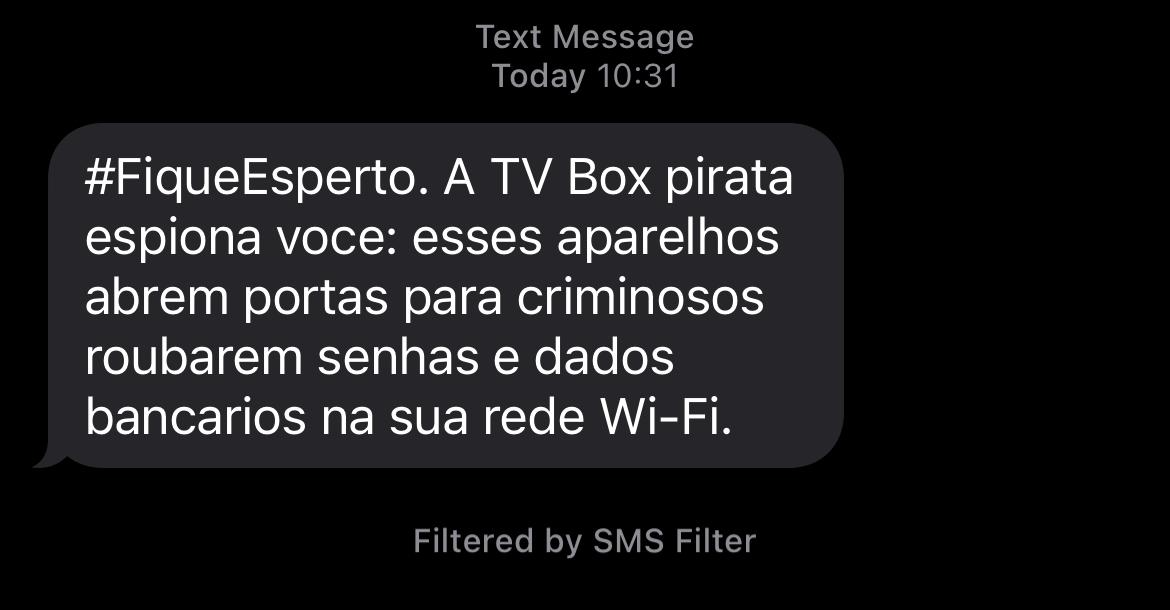
SMS da campanha “#FiqueEsperto” da Anatel (Créditos: Reprodução)
A Anatel alerta que equipamentos irregulares podem expor dados pessoais, comprometer outros dispositivos conectados à mesma rede e permitir que criminosos utilizem a internet doméstica para aplicar golpes.
+Anatel endurece regras para envio de SMS a fim de combater golpes
A agência recomenda verificar a procedência dos aparelhos e sua homologação antes da compra.
Entre na conversa da comunidade